Wir haben es so gebaut, wie es ein Sicherheitsverantwortlicher verlangen würde.
Einer unserer Gründer hat seine Laufbahn Cybersicherheit, Risiko und Compliance gewidmet. Das sind die Kontrollen, ohne die wir nicht ausliefern würden – angefangen bei der Steuerung der KI.
KI, die Sie steuern – nicht nur KI, der Sie vertrauen.
Jede Anfrage an den Berater durchläuft zwei Regelebenen, bevor die KI sie sieht. Eine steuern Sie. Die andere kann niemand abschalten, auch wir nicht über das Produkt.
Die Richtlinie Ihrer Organisation
Von Ihren Administratoren festgelegt, über der Plattformbasis
- Freigabe für jede Bereitstellung verlangen
- Nur zertifizierte Blueprints zulassen
- Den Berater Bildschirme öffnen lassen oder auf Erklärungen beschränken
Plattformbasis
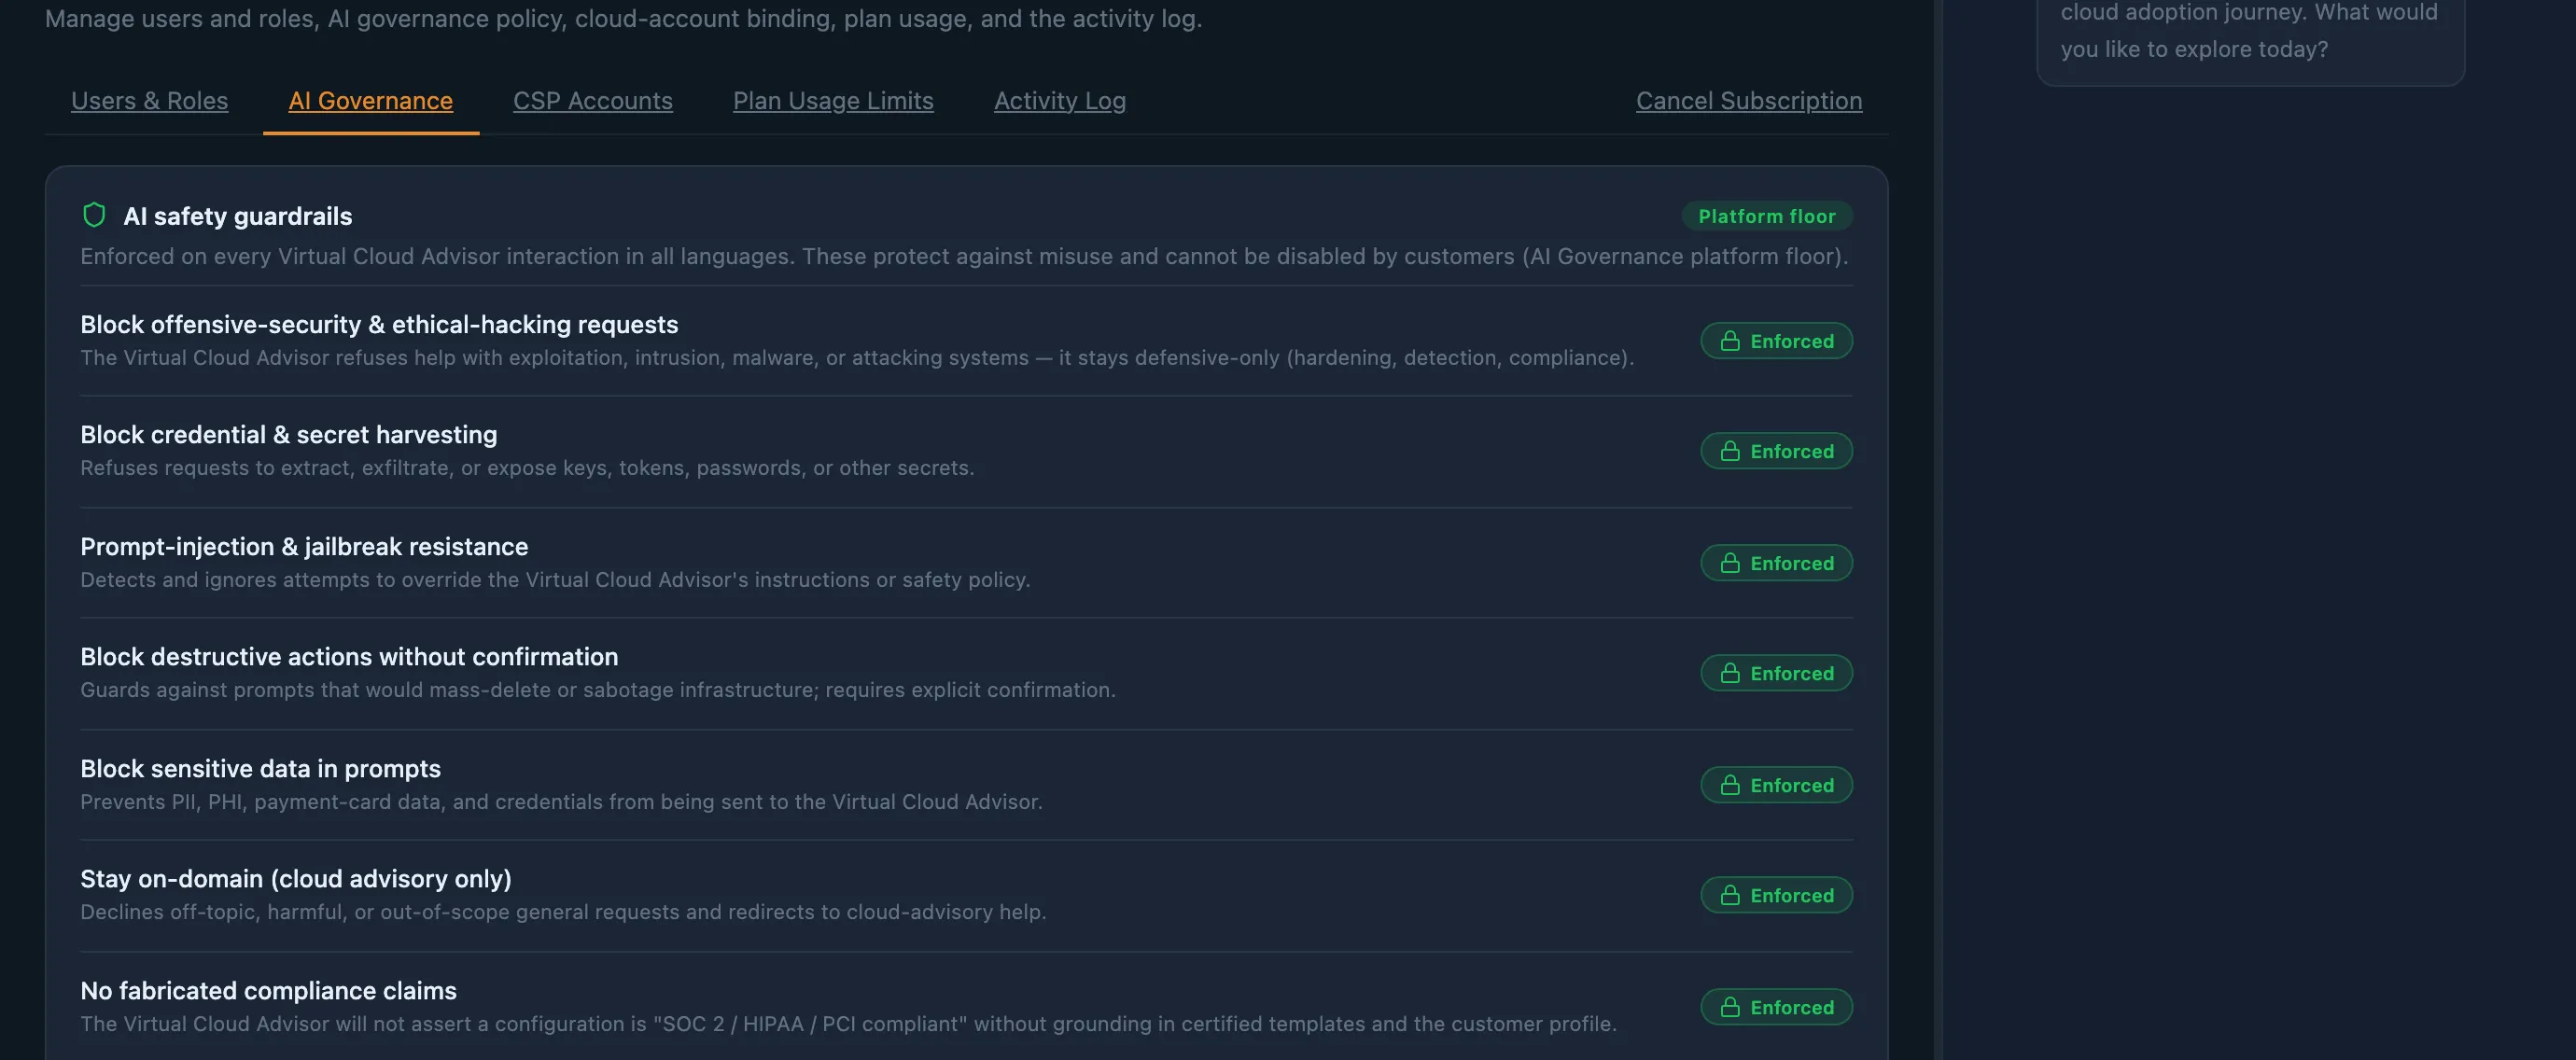
Immer aktiv, in jeder Sprache, für jeden Kunden. Kann nicht abgeschwächt werden.
- Verweigert Hilfe bei Angriffen auf Systeme
- Verweigert das Sammeln von Zugangsdaten oder Geheimnissen
- Widersteht Prompt-Injection und Jailbreaks
- Blockiert personenbezogene, Gesundheits- und Zahlungsdaten
- Behauptet nie unbegründet Compliance
- Schreibt nie Infrastruktur-Code
- Bleibt bei der Cloud-Beratung
Kann die KI selbst handeln?
- Nein. Sie schlägt vor; ein Mensch drückt den Knopf.
- Sie kann einen Bildschirm mit gesetzten Filtern öffnen oder einen Bericht herunterladen, den Sie ohnehin exportieren durften.
- Sie kann nichts bereitstellen, freigeben, löschen oder Abrechnung, Rollen, MFA oder ihre eigenen Einstellungen ändern. Die Plattform lehnt ab, egal wie gefragt wird.
- Sie handelt im Rahmen Ihrer Berechtigungen. Was Sie nicht von Hand tun könnten, kann auch der Berater nicht.
Was passiert mit unseren Daten?
- Personenbezogene Daten, Gesundheitsdaten, Kartendaten und Zugangsdaten werden blockiert, bevor sie die KI erreichen.
- Unterhaltungen bleiben im isolierten Arbeitsbereich Ihrer Organisation.
- Der vollständige Text von KI-Anfragen und -Antworten wird nicht in Systemprotokollen gespeichert.
- Ihre Unterhaltungen werden ohne Ihre ausdrückliche Zustimmung nicht zum Training externer KI-Modelle verwendet.
Können wir sehen, was sie getan hat?
- Jede Aktion des Beraters und jede abgelehnte Anfrage wird in einem Audit-Protokoll festgehalten, das niemand ändern oder löschen kann.
- Aktionen, die durch Annahme eines Vorschlags ausgeführt wurden, sind als „vom Berater unterstützt“ markiert, zusammen mit der Person, die sie bestätigt hat.
- Vorschläge sind pro Unterhaltung und pro Organisation begrenzt, sodass eine außer Kontrolle geratene Schleife nicht in großem Umfang handeln kann.
Können wir ihren Antworten vertrauen?
- Empfehlungen enthalten ihre Begründung, eine Übereinstimmungsbewertung und geschätzte Kosten als Spanne.
- Sie bezeichnet eine Konfiguration nicht als „HIPAA-konform“ oder „SOC-2-konform“, ohne sich auf einen zertifizierten Blueprint und Ihr Profil zu stützen.
- Einsparungen werden nur aus Zahlen berechnet, die Sie eingegeben haben, und nie erfunden.
Die Regeln sind kein Versprechen auf einer Website. Sie stehen auf dem Bildschirm.
Ihre Administratoren können jede Plattformregel unter Einstellungen → KI-Governance lesen, als erzwungen markiert, und Ihre eigenen Richtlinien ein- oder ausschalten. Schalten Sie „Berater darf auf Bildschirmen handeln“ aus, erklärt er jeden Schritt, und Ihre Leute führen ihn aus.
Ihr Konto, Ihre Schlüssel
- Wir speichern Ihre Cloud-Zugangsdaten nicht. Sie legen in Ihrem eigenen Konto eine Rolle an, die die Plattform für jede Aufgabe übernimmt, und können sie jederzeit widerrufen.
- Sie weisen nach, dass ein Konto Ihnen gehört, bevor Sie dorthin bereitstellen können, und es wird beim Bereitstellen erneut geprüft.
- Ihr Verwaltungskonto (Root) ist nie ein Bereitstellungsziel, egal wie es konfiguriert ist. Workloads landen in Mitgliedskonten.
Nichts ändert sich ohne Plan und zweite Person
- Jede Bereitstellung erzeugt zuerst einen Plan. Sie sehen genau, was erstellt, geändert oder gelöscht wird.
- Jeder Plan durchläuft eine automatisierte Sicherheitsprüfung der Infrastruktur, bevor er freigegeben werden kann, und Pläne verfallen, statt ewig zu warten.
- Wer eine Bereitstellung einreicht, kann sie nicht freigeben. Das Entfernen einer Umgebung durchläuft dieselbe Freigabe.
- Die seltene Admin-Übersteuerung, wenn die einzige freigabeberechtigte Person gegangen ist, erfordert eine schriftliche Begründung, wird protokolliert und abgelehnt, falls jemand anderes hätte freigeben können.
Nur zertifizierte Blueprints werden bereitgestellt
- Blueprints müssen unsere Basis-Referenzarchitektur erfüllen: einen cloud-neutralen Satz von Kontrollen für Identität, Protokollierung, Verschlüsselung, Netzwerk und Wiederherstellung.
- Der Infrastruktur-Code wird auf Vorlagenebene geprüft, daher sollten von einem VCA-Blueprint bereitgestellte Ressourcen keine Befunde erzeugen. Wenn doch, wollen wir es wissen.
- Der Berater schreibt nie Infrastruktur-Code, sodass nichts Handgeschriebenes diese Prüfung umgehen kann.
Sicherheit, die Sie im Blick behalten
- Führen Sie in jeder Cloud eine Prüfung der Sicherheitslage durch und erhalten Sie eine Bewertung, einen Trend und jede Kontrolle, bestanden wie nicht bestanden.
- Jeder Befund wird einem VCA-Blueprint, Ihrer Kontobasis oder selbst erstellten Ressourcen zugeordnet, damit die richtige Person das richtige Problem behebt.
- Ein Risiko zu akzeptieren ist eine dokumentierte Entscheidung, kein Weg, einen Befund zu verstecken. Compliance-Berichte enthalten akzeptierte Risiken samt Begründung.
Ihre Daten bleiben Ihre
- Die Daten jedes Kunden sind isoliert und von denen aller anderen Kunden getrennt.
- Teammitglieder kommen nur auf Einladung hinzu. Es gibt kein Firmenverzeichnis, also kann niemand Ihren Arbeitsbereich entdecken.
- Rollenbasierter Zugriff, MFA und ein Aktivitätsprotokoll, das niemand ändern oder löschen kann, auch keine Administratoren.
Was wir nicht behaupten
Blueprints sind als starke Ausgangspunkte für Rahmenwerke wie HIPAA, PCI-DSS und SOC 2 konzipiert, und die Plattform zeigt Ihnen, wie Ihre bereitgestellte Umgebung dagegen abschneidet. Einen Blueprint bereitzustellen macht Ihre Organisation allein nicht konform – das hängt davon ab, wie Sie arbeiten und was Ihr Prüfer feststellt. Wir werden Ihnen nichts anderes erzählen, und der Berater auch nicht.
Lassen Sie Ihr Sicherheitsteam es auf die Probe stellen.
Early-Access-Kunden haben einen direkten Draht zu den Menschen, die diese Kontrollen entworfen haben. Bringen Sie Ihre schwierigsten Fragen mit.