L’abbiamo costruito come lo vorrebbe un responsabile della sicurezza.
Uno dei nostri fondatori ha dedicato la carriera a cybersicurezza, rischio e conformità. Questi sono i controlli senza i quali non rilasceremmo nulla, a partire dalla governance dell’IA.
Un’IA che governi, non solo un’IA di cui ti fidi.
Ogni richiesta al consulente passa due livelli di regole prima che l’IA la veda. Uno lo controlli tu. L’altro non può disattivarlo nessuno, nemmeno noi dal prodotto.
La policy della tua organizzazione
Definita dai tuoi amministratori, sopra la base della piattaforma
- Richiedere l’approvazione per ogni distribuzione
- Consentire solo blueprint certificati
- Lasciare che il consulente apra schermate, o limitarlo alle spiegazioni
Base della piattaforma
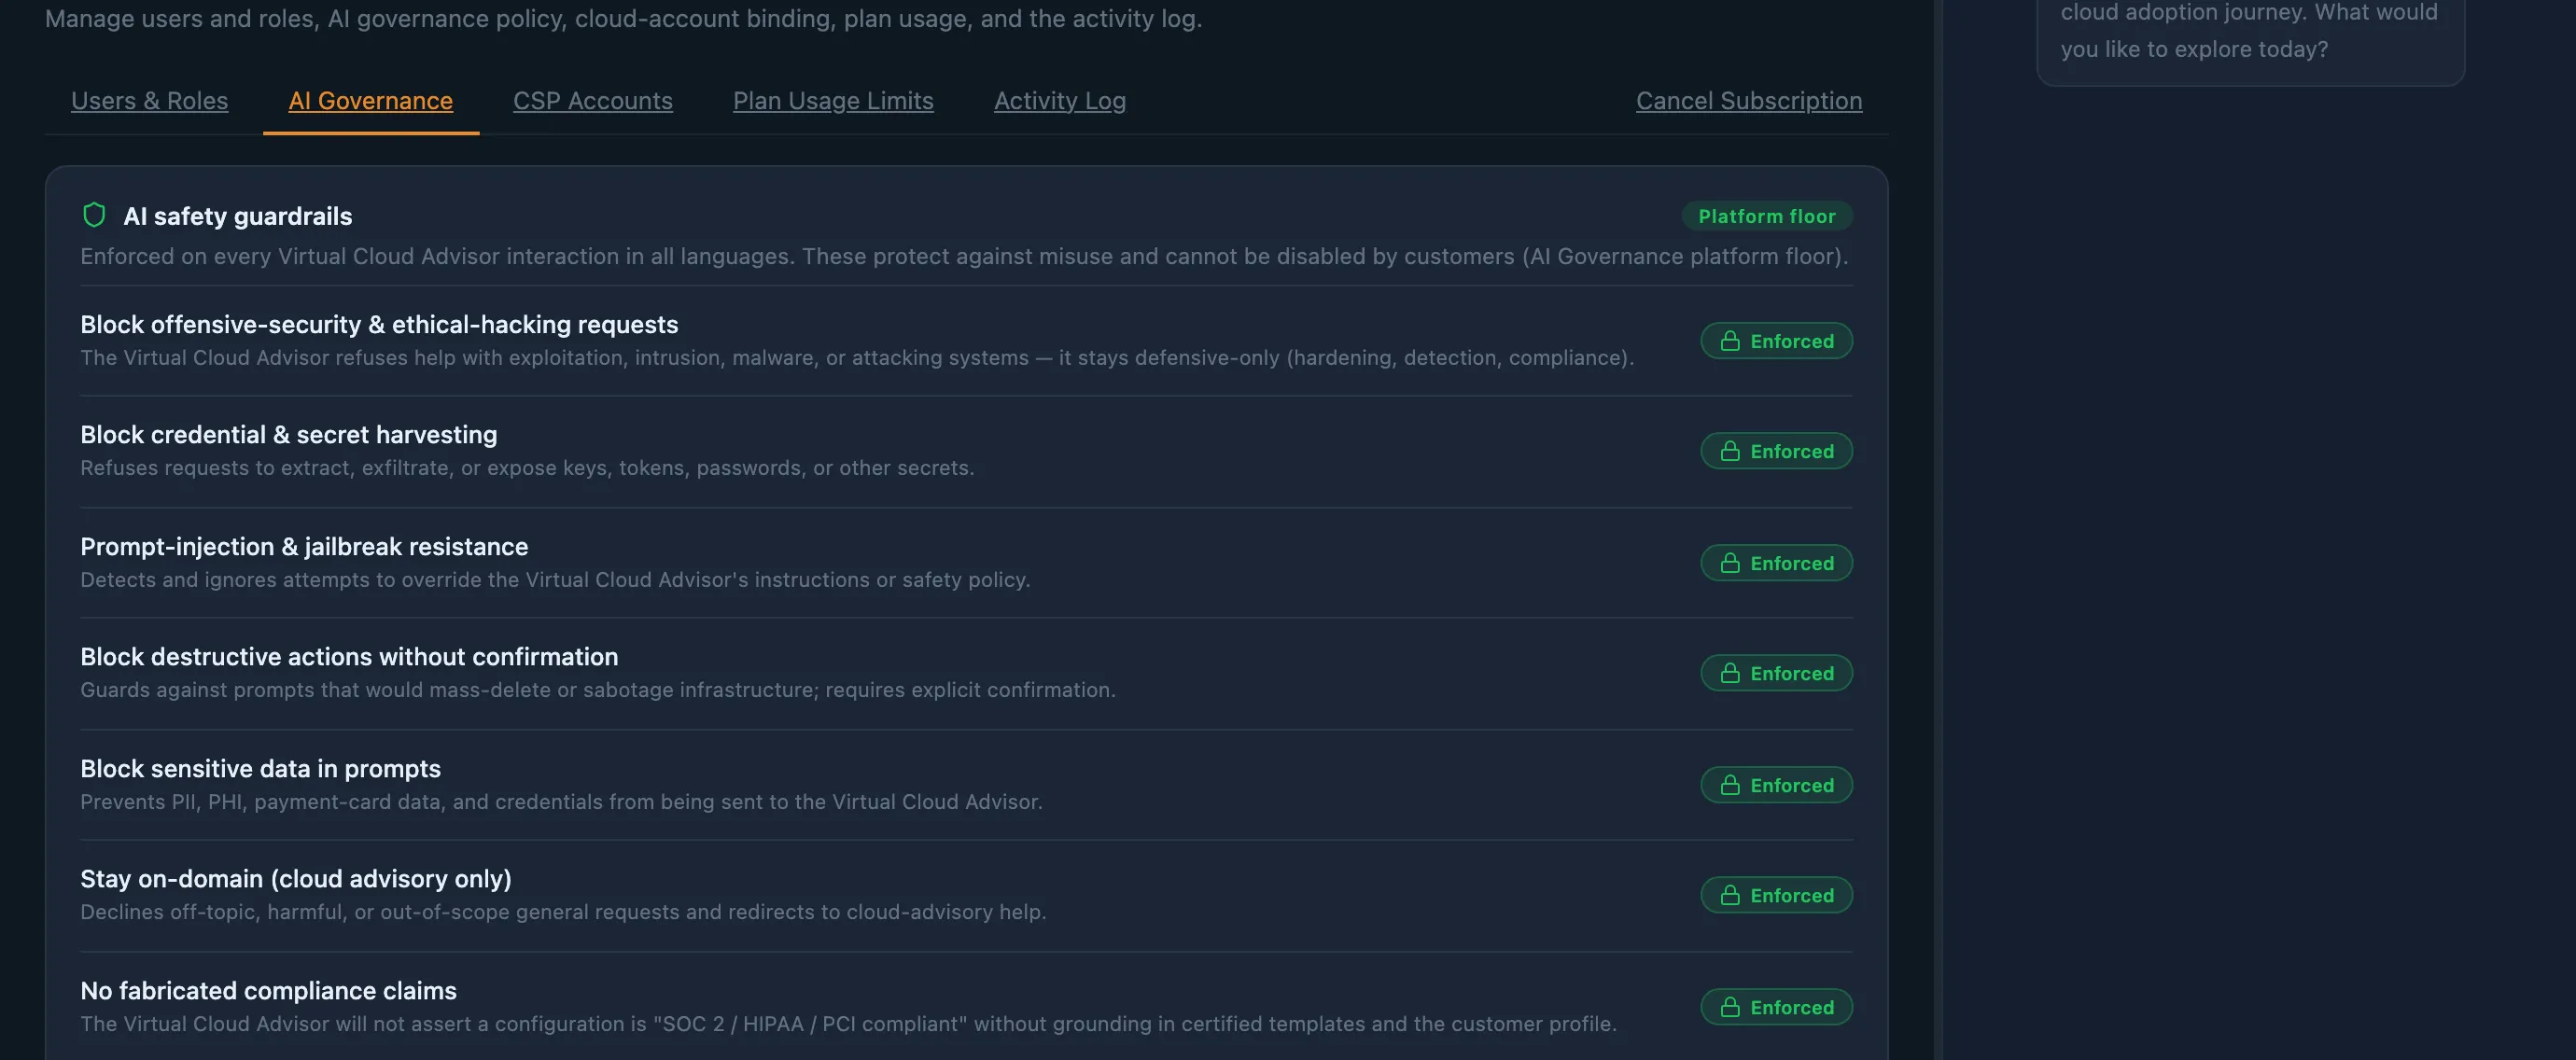
Sempre attiva, in ogni lingua, per ogni cliente. Non può essere indebolita.
- Rifiuta di aiutare ad attaccare sistemi
- Rifiuta di raccogliere credenziali o segreti
- Resiste a prompt injection e jailbreak
- Blocca dati personali, sanitari e di pagamento
- Non afferma mai una conformità infondata
- Non scrive mai codice di infrastruttura
- Resta sulla consulenza cloud
L’IA può agire da sola?
- No. Suggerisce; una persona preme il pulsante.
- Può aprire una schermata con i filtri applicati o scaricare un report che potevi già esportare.
- Non può distribuire, approvare, eliminare né modificare fatturazione, ruoli, MFA o le proprie impostazioni. La piattaforma rifiuta, comunque venga chiesto.
- Agisce entro i tuoi permessi. Ciò che non potresti fare a mano, non può farlo nemmeno il consulente.
Che fine fanno i nostri dati?
- Dati personali, sanitari, di carte di pagamento e credenziali vengono bloccati prima di raggiungere l’IA.
- Le conversazioni restano nello spazio di lavoro isolato della tua organizzazione.
- Il testo completo di richieste e risposte dell’IA non viene conservato nei log di sistema.
- Le tue conversazioni non vengono usate per addestrare modelli di IA esterni senza il tuo consenso esplicito.
Possiamo vedere cosa ha fatto?
- Ogni azione del consulente, e ogni richiesta rifiutata, viene registrata in un log di audit che nessuno può modificare o eliminare.
- Le azioni svolte accettando un suggerimento sono contrassegnate come “assistite dal consulente”, insieme alla persona che le ha confermate.
- I suggerimenti sono limitati per conversazione e per organizzazione, così un ciclo fuori controllo non può agire su larga scala.
Possiamo fidarci delle risposte?
- I consigli includono il ragionamento, un punteggio di corrispondenza e un costo stimato presentato come fascia.
- Non dirà che una configurazione è “conforme HIPAA” o “conforme SOC 2” senza basarsi su un blueprint certificato e sul tuo profilo.
- I risparmi vengono calcolati solo dai numeri che hai inserito, mai inventati.
Le regole non sono una promessa su un sito. Sono sullo schermo.
I tuoi amministratori possono leggere ogni regola della piattaforma in Impostazioni → Governance dell’IA, contrassegnata come applicata, e attivare o disattivare le vostre policy. Se disattivi “il consulente può agire sulle schermate”, spiega ogni passo e le tue persone lo eseguono.
Il tuo account, le tue chiavi
- Non memorizziamo le tue credenziali cloud. Crei nel tuo account un ruolo che la piattaforma assume per ogni attività e puoi revocarlo quando vuoi.
- Dimostri che un account è tuo prima di poterci distribuire qualcosa, e viene ricontrollato al momento della distribuzione.
- Il tuo account di gestione (root) non è mai una destinazione di distribuzione, comunque sia configurato. I carichi di lavoro vanno negli account membri.
Nulla cambia senza un piano e una seconda persona
- Ogni distribuzione produce prima un piano. Vedi esattamente cosa verrà creato, modificato o rimosso.
- Ogni piano supera una verifica automatica della sicurezza dell’infrastruttura prima di poter essere approvato, e i piani scadono invece di restare in attesa per sempre.
- Chi invia una distribuzione non può approvarla. La rimozione di un ambiente passa per lo stesso controllo di approvazione.
- Il raro intervento dell’amministratore, quando l’unico approvatore se n’è andato, richiede una motivazione scritta, viene registrato e rifiutato se qualcun altro poteva approvare.
Si distribuiscono solo blueprint certificati
- I blueprint devono rispettare la nostra architettura di riferimento: un insieme di controlli indipendente dal cloud per identità, log, crittografia, rete e ripristino.
- Il codice di infrastruttura viene verificato a livello di modello, quindi le risorse distribuite da un blueprint VCA non dovrebbero generare rilievi. Se succede, vogliamo saperlo.
- Il consulente non scrive mai codice di infrastruttura, quindi niente di scritto a mano può aggirare questa revisione.
Una sicurezza che puoi tenere d’occhio
- Esegui una verifica della postura di sicurezza su ogni cloud e ottieni un punteggio, un andamento e ogni controllo, superato o no.
- Ogni rilievo è attribuito a un blueprint VCA, alla base del tuo account o a risorse create da te, così la persona giusta risolve il problema giusto.
- Accettare un rischio è una decisione registrata, non un modo per nascondere un rilievo. I report di conformità includono i rischi accettati e la motivazione.
I tuoi dati restano tuoi
- I dati di ogni cliente sono isolati e tenuti separati da quelli di tutti gli altri clienti.
- I membri del team entrano solo su invito. Non esiste un elenco di aziende, quindi nessuno può scoprire il tuo spazio di lavoro.
- Accesso basato sui ruoli, MFA e un log delle attività che nessuno può modificare o eliminare, nemmeno gli amministratori.
Cosa non affermiamo
I blueprint sono progettati come solidi punti di partenza per framework come HIPAA, PCI-DSS e SOC 2, e la piattaforma ti mostra come si posiziona il tuo ambiente distribuito rispetto a questi. Distribuire un blueprint non rende da solo conforme la tua organizzazione: dipende da come operi e da ciò che conclude il tuo revisore. Non ti diremo il contrario, e nemmeno il consulente.
Mettilo alla prova con il tuo team di sicurezza.
I clienti dell’accesso anticipato hanno un filo diretto con le persone che hanno progettato questi controlli. Porta le tue domande più difficili.