Nous l’avons conçu comme un responsable sécurité le voudrait.
L’un de nos fondateurs a consacré sa carrière à la cybersécurité, au risque et à la conformité. Voici les contrôles sans lesquels nous ne livrerions pas, à commencer par la gouvernance de l’IA.
Une IA que vous gouvernez, pas seulement une IA à qui vous faites confiance.
Chaque demande adressée au conseiller passe par deux niveaux de règles avant que l’IA ne la voie. L’un, vous le contrôlez. L’autre, personne ne peut le désactiver, pas même nous depuis le produit.
La politique de votre organisation
Définie par vos administrateurs, au-dessus du socle de la plateforme
- Exiger une validation pour chaque déploiement
- N’autoriser que les blueprints certifiés
- Laisser le conseiller ouvrir des écrans, ou le limiter aux explications
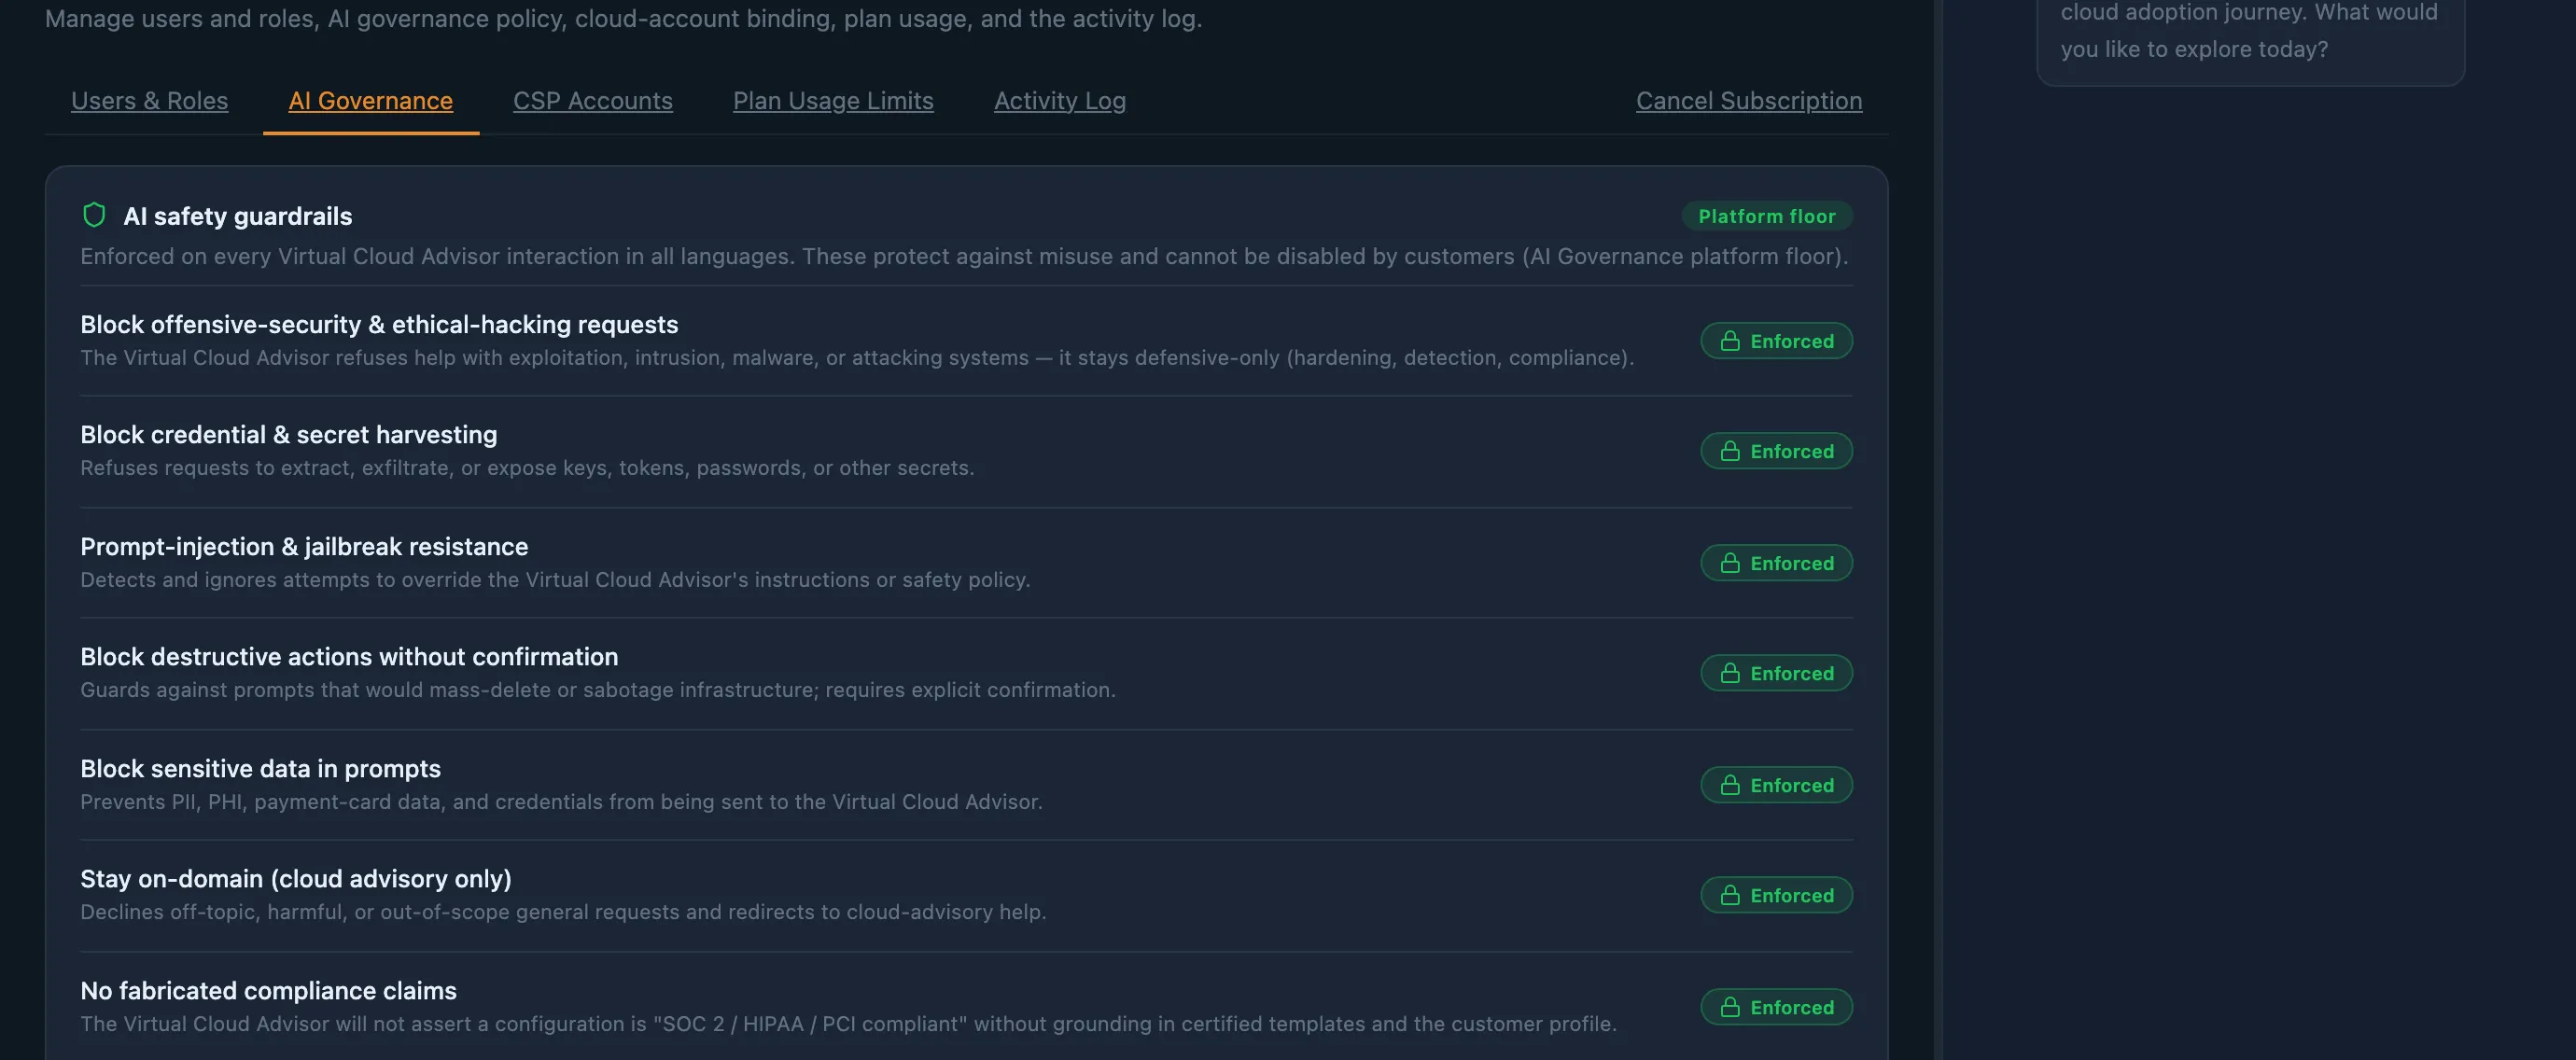
Socle de la plateforme
Toujours actif, dans toutes les langues, pour tous les clients. Impossible à affaiblir.
- Refuse d’aider à attaquer des systèmes
- Refuse de collecter des identifiants ou des secrets
- Résiste à l’injection d’instructions et aux jailbreaks
- Bloque les données personnelles, de santé et de paiement
- N’affirme jamais une conformité sans fondement
- N’écrit jamais de code d’infrastructure
- Reste sur le conseil cloud
L’IA peut-elle agir seule ?
- Non. Elle propose ; une personne appuie sur le bouton.
- Elle peut ouvrir un écran avec des filtres appliqués ou télécharger un rapport que vous pouviez déjà exporter.
- Elle ne peut pas déployer, valider, supprimer ni modifier la facturation, les rôles, la MFA ou ses propres réglages. La plateforme refuse, quelle que soit la demande.
- Elle agit dans le cadre de vos droits. Ce que vous ne pourriez pas faire à la main, le conseiller ne le peut pas non plus.
Que deviennent nos données ?
- Les données personnelles, de santé, de cartes de paiement et les identifiants sont bloqués avant d’atteindre l’IA.
- Les conversations restent dans l’espace de travail isolé de votre organisation.
- Le texte intégral des requêtes et réponses de l’IA n’est pas conservé dans les journaux système.
- Vos conversations ne servent pas à entraîner des modèles d’IA externes sans votre consentement explicite.
Pouvons-nous voir ce qu’elle a fait ?
- Chaque action du conseiller, et chaque demande refusée, est inscrite dans un journal d’audit que personne ne peut modifier ni supprimer.
- Les actions réalisées en acceptant une suggestion sont marquées « assistées par le conseiller », avec la personne qui les a validées.
- Les suggestions sont limitées par conversation et par organisation : une boucle incontrôlée ne peut pas agir à grande échelle.
Peut-on se fier à ses réponses ?
- Les recommandations sont accompagnées de leur raisonnement, d’un niveau de correspondance et d’un coût estimé présenté sous forme de fourchette.
- Elle ne dira pas qu’une configuration est « conforme HIPAA » ou « conforme SOC 2 » sans s’appuyer sur un blueprint certifié et sur votre profil.
- Les économies ne sont calculées qu’à partir des chiffres que vous avez saisis, jamais inventées.
Les règles ne sont pas une promesse sur un site web. Elles sont à l’écran.
Vos administrateurs peuvent lire chaque règle de la plateforme dans Paramètres → Gouvernance de l’IA, marquée comme appliquée, et activer ou désactiver vos propres politiques. Si vous désactivez « le conseiller peut agir sur les écrans », il explique chaque étape et vos équipes l’exécutent.
Votre compte, vos clés
- Nous ne stockons pas vos identifiants cloud. Vous créez dans votre propre compte un rôle que la plateforme assume pour chaque tâche, et vous pouvez le révoquer quand vous voulez.
- Vous prouvez qu’un compte vous appartient avant de pouvoir y déployer quoi que ce soit, et il est revérifié au moment du déploiement.
- Votre compte de gestion (racine) n’est jamais une cible de déploiement, quelle que soit sa configuration. Les charges vont dans des comptes membres.
Rien ne change sans plan ni deuxième personne
- Chaque déploiement produit d’abord un plan. Vous voyez exactement ce qui sera créé, modifié ou supprimé.
- Chaque plan passe une analyse automatisée de sécurité de l’infrastructure avant de pouvoir être validé, et les plans expirent au lieu d’attendre indéfiniment.
- La personne qui soumet un déploiement ne peut pas le valider. La suppression d’un environnement passe par le même contrôle de validation.
- La dérogation administrateur exceptionnelle, lorsque le seul valideur est parti, exige une justification écrite, est journalisée et refusée si quelqu’un d’autre pouvait valider.
Seuls les blueprints certifiés sont déployés
- Les blueprints doivent respecter notre architecture de référence : un ensemble de contrôles, indépendant du cloud, pour l’identité, la journalisation, le chiffrement, le réseau et la reprise.
- Le code d’infrastructure est analysé au niveau du modèle : les ressources déployées par un blueprint VCA ne devraient produire aucune anomalie. Si cela arrive, nous voulons le savoir.
- Le conseiller n’écrit jamais de code d’infrastructure : rien d’écrit à la main ne peut contourner cette revue.
Une sécurité que vous pouvez surveiller
- Lancez une analyse de posture de sécurité sur chaque cloud et obtenez un score, une tendance et chaque contrôle, réussi comme échoué.
- Chaque anomalie est attribuée à un blueprint VCA, au socle de votre compte ou à des ressources que vous avez créées : la bonne personne corrige le bon problème.
- Accepter un risque est une décision enregistrée, pas un moyen de masquer une anomalie. Les rapports de conformité incluent les risques acceptés et leur justification.
Vos données restent les vôtres
- Les données de chaque client sont isolées, séparées de celles de tous les autres clients.
- Les membres de l’équipe ne rejoignent l’espace que sur invitation. Il n’y a pas d’annuaire d’entreprises : personne ne peut découvrir votre espace de travail.
- Accès par rôles, MFA et un journal d’activité que personne ne peut modifier ni supprimer, pas même les administrateurs.
Ce que nous ne prétendons pas
Les blueprints sont conçus comme de solides points de départ pour des référentiels comme HIPAA, PCI-DSS et SOC 2, et la plateforme vous montre comment votre environnement déployé se situe par rapport à eux. Déployer un blueprint ne rend pas à lui seul votre organisation conforme : cela dépend de votre exploitation et des conclusions de votre auditeur. Nous ne vous dirons pas le contraire, et le conseiller non plus.
Faites-le éprouver par votre équipe sécurité.
Les clients de l’accès anticipé ont un lien direct avec les personnes qui ont conçu ces contrôles. Venez avec vos questions les plus difficiles.