セキュリティと信頼
セキュリティ責任者が求めるとおりに作りました。
創業者のひとりは、キャリアをサイバーセキュリティ、リスク、コンプライアンスに捧げてきました。ここに挙げるのは、AI の統制をはじめ、これなしでは提供しないと決めている統制です。
責任ある AI
信頼するだけでなく、統制できる AI。
アドバイザーへのすべての依頼は、AI に届く前に 2 層のルールを通過します。1 つはお客様が管理します。もう 1 つは誰にも無効にできません。製品を通じては当社にもできません。
組織のポリシー
管理者が設定し、プラットフォームの基準の上に重ねます
- すべてのデプロイに承認を必須にする
- 認定ブループリントのみを許可する
- アドバイザーに画面操作を許可するか、説明のみに限定する
プラットフォームの基準
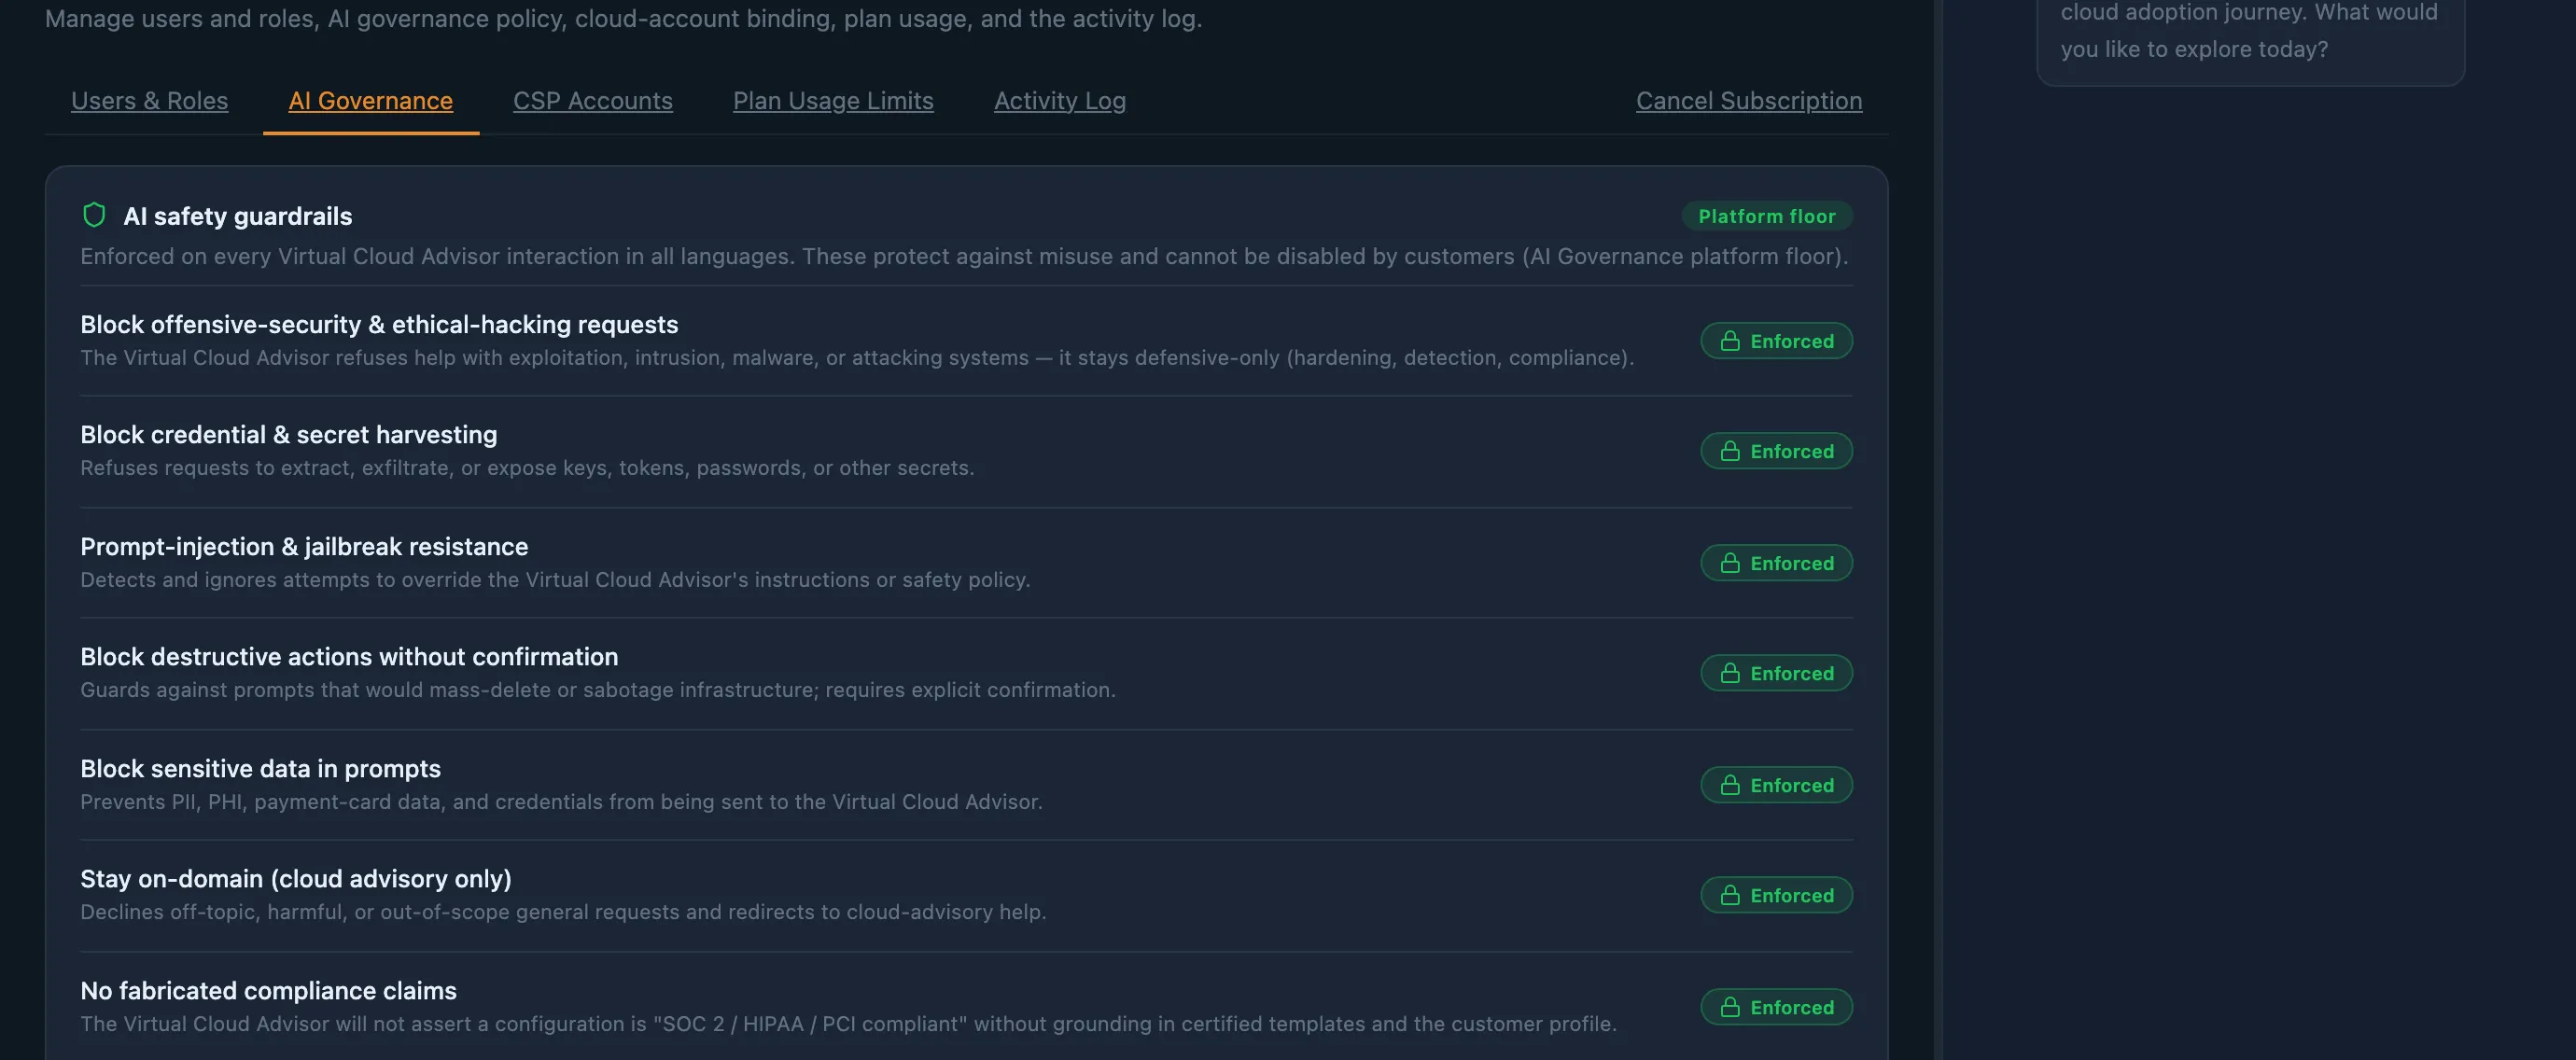
すべての言語、すべてのお客様で常に有効。弱めることはできません。
- システムへの攻撃の手助けを拒否
- 認証情報や秘密情報の収集を拒否
- プロンプトインジェクションやジェイルブレイクに抵抗
- 個人情報、医療情報、決済情報をブロック
- 根拠のないコンプライアンスを主張しない
- インフラコードを書かない
- クラウドのアドバイスに専念
AI は自分で行動できますか?
- いいえ。AI が提案し、ボタンを押すのは人です。
- フィルターを適用した画面を開いたり、すでにエクスポートできるレポートをダウンロードしたりできます。
- デプロイ、承認、削除、請求・ロール・MFA・自身の設定の変更はできません。どのように依頼されても、プラットフォームが拒否します。
- お客様の権限の範囲内で動作します。お客様が手作業でできないことは、アドバイザーにもできません。
データはどう扱われますか?
- 個人情報、医療情報、カード情報、認証情報は AI に届く前にブロックされます。
- 会話は組織ごとに分離されたワークスペース内にとどまります。
- AI への依頼と回答の全文はシステムログに保存されません。
- お客様の明示的な同意なしに、会話が外部の AI モデルの学習に使われることはありません。
AI が何をしたか確認できますか?
- アドバイザーのすべての操作と拒否されたすべての依頼は、誰も編集・削除できない監査ログに記録されます。
- 提案を受け入れて行われた操作には「アドバイザー支援」と表示され、確認した担当者も記録されます。
- 提案は会話ごと・組織ごとに上限があるため、暴走したループが大規模に動作することはありません。
回答は信頼できますか?
- 推奨には理由、適合度スコア、幅を持たせた見積もりコストが付きます。
- 認定ブループリントとお客様のプロフィールに基づかない限り、構成を「HIPAA 準拠」や「SOC 2 準拠」とは言いません。
- 節約額はお客様が入力した数字だけから計算され、作り出されることはありません。
製品の中で
ルールはウェブサイト上の約束ではありません。画面に表示されています。
管理者は「設定 → AI ガバナンス」で、適用中と表示されたプラットフォームのすべてのルールを確認し、自社のポリシーをオン・オフできます。「アドバイザーによる画面操作」をオフにすると、アドバイザーは各手順を説明し、操作はお客様のチームが行います。
お客様のアカウント、お客様の鍵
- クラウドの認証情報は保存しません。お客様のアカウント内に、プラットフォームがタスクごとに引き受けるロールを作成していただき、いつでも取り消せます。
- デプロイする前に、そのアカウントがお客様のものであることを証明していただき、デプロイ時にも再確認します。
- 管理(ルート)アカウントは、どのように構成されていてもデプロイ先になりません。ワークロードはメンバーアカウントに置かれます。
計画と 2 人目なしには何も変わらない
- すべてのデプロイは、まず計画を作成します。作成・変更・削除されるものが正確にわかります。
- すべての計画は承認前に自動のインフラセキュリティスキャンを受け、計画は無期限に待たずに期限切れになります。
- デプロイを申請した人は承認できません。環境の削除も同じ承認チェックを通ります。
- 唯一の承認者が退職した場合のまれな管理者による例外には書面の理由が必要で、記録され、ほかに承認できる人がいれば拒否されます。
デプロイできるのは認定ブループリントのみ
- ブループリントは当社の基本リファレンスアーキテクチャを満たす必要があります。これは、ID、ログ、暗号化、ネットワーク、復旧に関するクラウド非依存の統制のセットです。
- インフラコードはテンプレートの段階でスキャンされるため、VCA ブループリントでデプロイされたリソースから指摘事項は出ないはずです。もし出た場合は、ぜひお知らせください。
- アドバイザーはインフラコードを書かないため、手書きのコードがこのレビューをすり抜けることはありません。
見守り続けられるセキュリティ
- 各クラウドでセキュリティ状態のスキャンを実行し、スコア、推移、合格・不合格を含むすべての統制項目を確認できます。
- 各指摘事項は、VCA ブループリント、アカウントの基準、お客様が自分で作成したリソースのいずれかに帰属されるため、適切な人が適切な問題を修正できます。
- リスクの受け入れは記録される判断であり、指摘を隠す手段ではありません。コンプライアンスレポートには受け入れたリスクとその理由が含まれます。
データはお客様のもの
- 各お客様のデータは分離され、ほかのすべてのお客様のデータから切り離されています。
- チームメンバーは招待によってのみ参加します。企業ディレクトリはないため、誰もお客様のワークスペースを見つけられません。
- ロールベースのアクセス、MFA、そして管理者を含め誰も編集・削除できないアクティビティログ。
当社が主張しないこと
ブループリントは HIPAA、PCI-DSS、SOC 2 などのフレームワークに向けた確かな出発点として設計されており、プラットフォームはデプロイした環境がそれらに対してどうなっているかを示します。ブループリントをデプロイするだけで組織が準拠するわけではありません。それは運用の仕方と監査人の判断によります。当社もアドバイザーも、それ以外のことは言いません。
セキュリティチームに試してもらってください。
早期アクセスのお客様は、これらの統制を設計した担当者と直接やり取りできます。いちばん難しい質問をお持ちください。