Construímos do jeito que um líder de segurança exigiria.
Um dos nossos fundadores dedicou a carreira à cibersegurança, risco e conformidade. Estes são os controles sem os quais não lançaríamos, começando pela governança da IA.
IA que você governa, não só IA em que você confia.
Cada pedido ao consultor passa por duas camadas de regras antes de a IA vê-lo. Uma você controla. A outra ninguém pode desativar, nem nós pelo produto.
A política da sua organização
Definida pelos seus administradores, acima da base da plataforma
- Exigir aprovação para cada implantação
- Permitir apenas blueprints certificados
- Deixar o consultor abrir telas ou limitá-lo a explicações
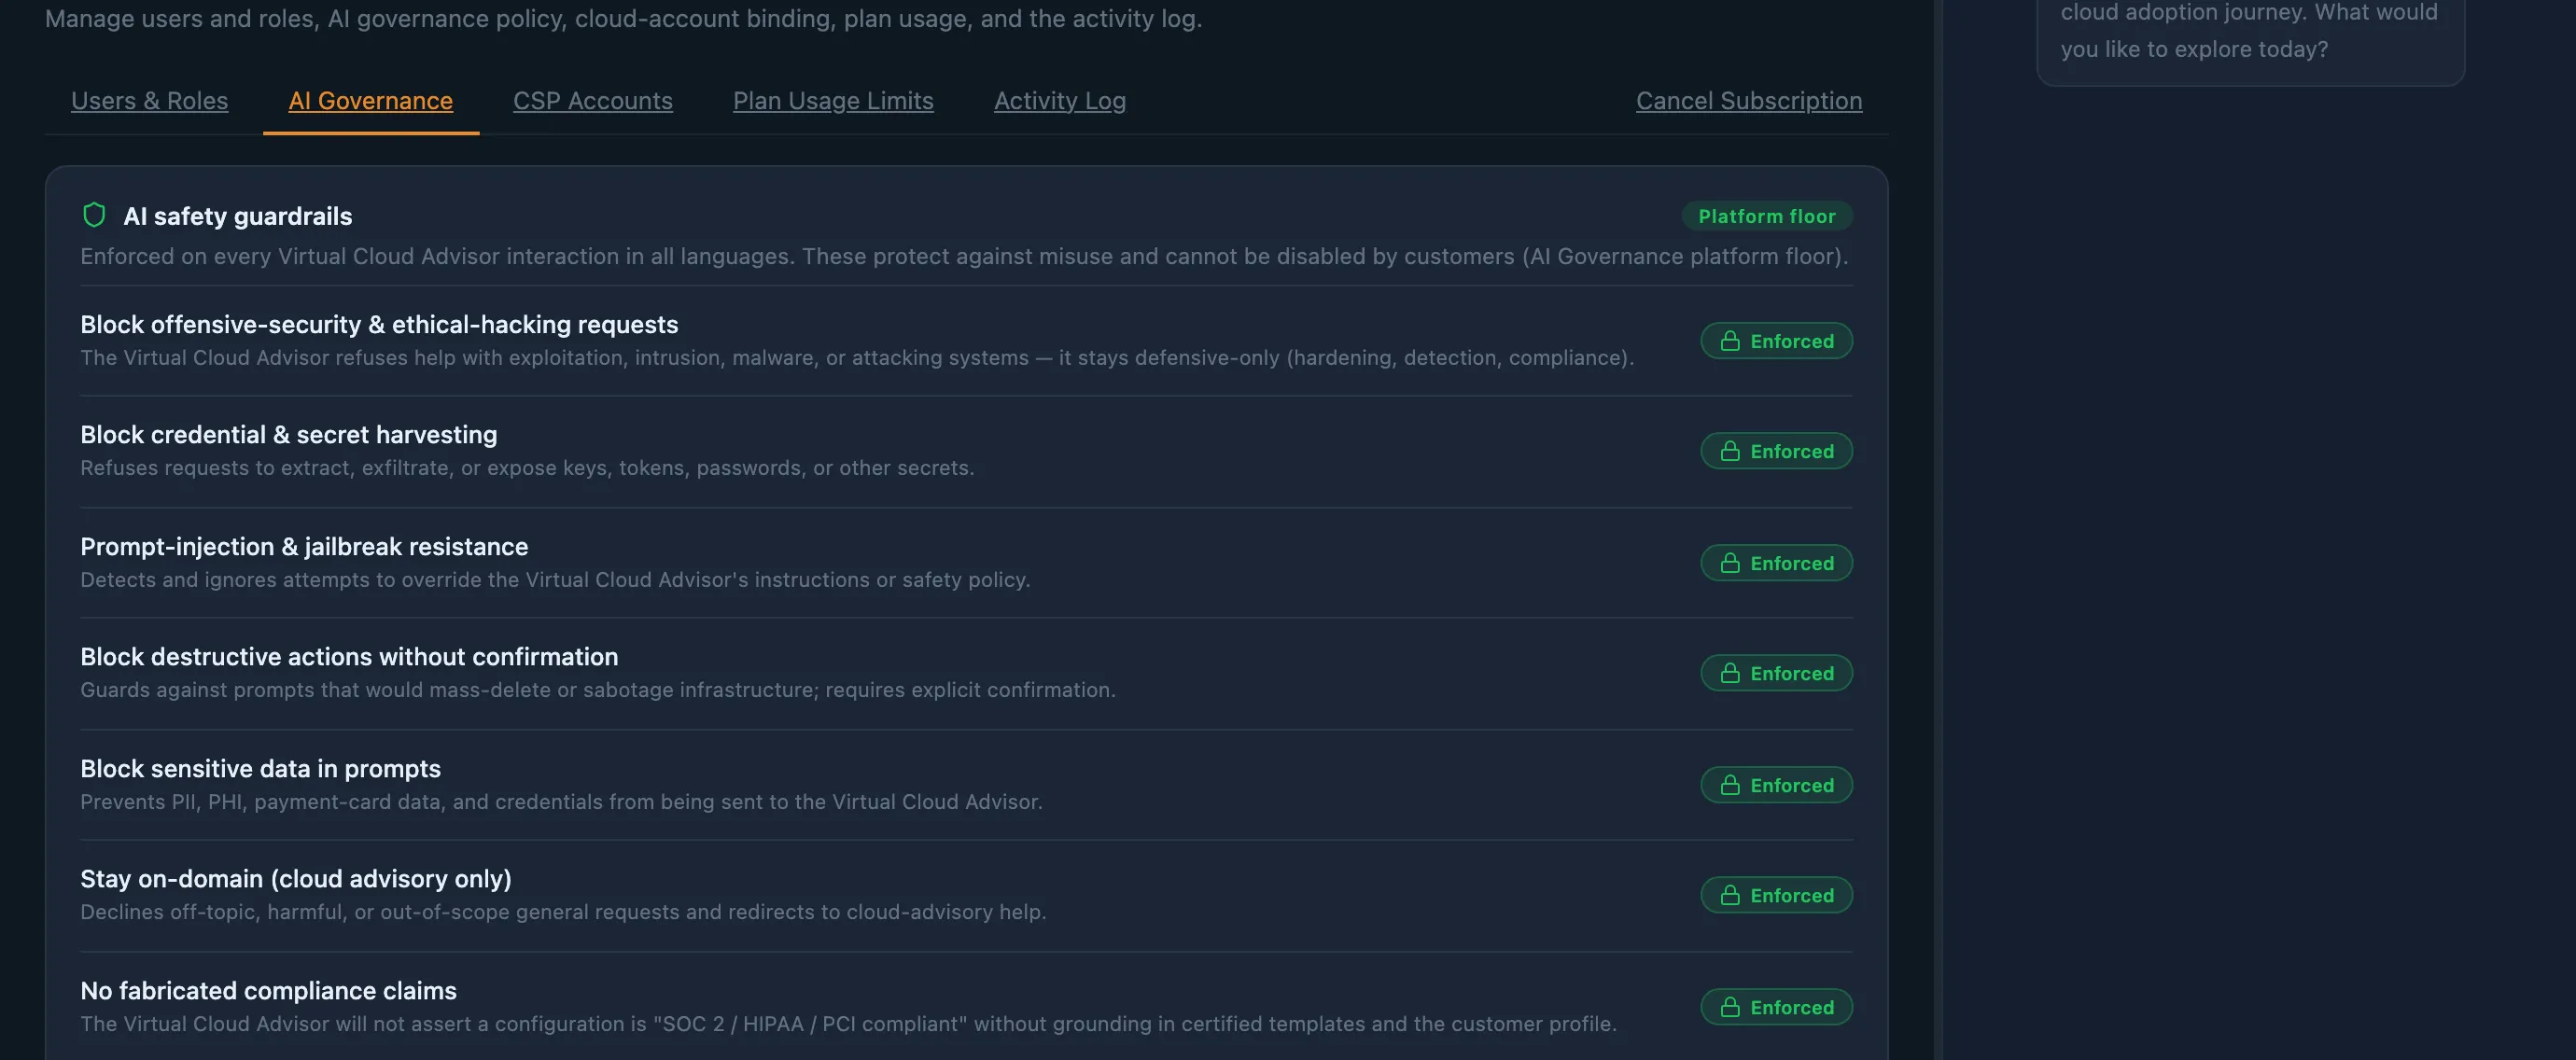
Base da plataforma
Sempre ativa, em todos os idiomas, para todos os clientes. Não pode ser enfraquecida.
- Recusa ajudar a atacar sistemas
- Recusa coletar credenciais ou segredos
- Resiste a injeção de prompt e jailbreaks
- Bloqueia dados pessoais, de saúde e de pagamento
- Nunca afirma conformidade sem fundamento
- Nunca escreve código de infraestrutura
- Fica no tema de consultoria de nuvem
A IA pode agir sozinha?
- Não. Ela sugere; uma pessoa aperta o botão.
- Ela pode abrir uma tela com filtros aplicados ou baixar um relatório que você já podia exportar.
- Ela não pode implantar, aprovar, excluir nem mudar faturamento, funções, MFA ou as próprias configurações. A plataforma recusa, seja qual for o pedido.
- Ela age dentro das suas permissões. O que você não poderia fazer manualmente, o consultor também não pode.
O que acontece com nossos dados?
- Dados pessoais, de saúde, de cartões de pagamento e credenciais são bloqueados antes de chegar à IA.
- As conversas ficam no espaço de trabalho isolado da sua organização.
- O texto completo de pedidos e respostas da IA não é guardado nos logs do sistema.
- Suas conversas não são usadas para treinar modelos de IA externos sem o seu consentimento explícito.
Podemos ver o que ela fez?
- Cada ação do consultor, e cada pedido recusado, fica registrado em um log de auditoria que ninguém pode editar nem excluir.
- Ações feitas ao aceitar uma sugestão são marcadas como "assistidas pelo consultor", junto com a pessoa que as confirmou.
- As sugestões têm limite por conversa e por organização, para que um ciclo descontrolado não aja em grande escala.
Podemos confiar nas respostas?
- As recomendações trazem o raciocínio, uma pontuação de aderência e um custo estimado apresentado como faixa.
- Ela não dirá que uma configuração está "em conformidade com HIPAA" ou "em conformidade com SOC 2" sem se apoiar em um blueprint certificado e no seu perfil.
- A economia só é calculada a partir de números que você informou, nunca inventada.
As regras não são uma promessa em um site. Elas estão na tela.
Seus administradores podem ler cada regra da plataforma em Configurações → Governança de IA, marcada como aplicada, e ativar ou desativar suas próprias políticas. Se você desativar "o consultor pode agir nas telas", ele explica cada passo e sua equipe executa.
Sua conta, suas chaves
- Não armazenamos suas credenciais de nuvem. Você cria na sua própria conta uma função que a plataforma assume para cada tarefa e pode revogá-la quando quiser.
- Você comprova que uma conta é sua antes de poder implantar nela, e isso é verificado de novo no momento da implantação.
- Sua conta de gerenciamento (raiz) nunca é destino de implantação, seja qual for a configuração. As cargas de trabalho vão para contas-membro.
Nada muda sem um plano e uma segunda pessoa
- Cada implantação gera primeiro um plano. Você vê exatamente o que será criado, alterado ou removido.
- Cada plano passa por uma verificação automatizada de segurança da infraestrutura antes de poder ser aprovado, e os planos expiram em vez de ficarem esperando para sempre.
- Quem envia uma implantação não pode aprová-la. Remover um ambiente passa pelo mesmo controle de aprovação.
- A rara exceção de administrador, quando o único aprovador saiu, exige justificativa por escrito, é registrada e é recusada se outra pessoa pudesse aprovar.
Só blueprints certificados são implantados
- Os blueprints precisam atender à nossa arquitetura de referência: um conjunto de controles independente de nuvem para identidade, logs, criptografia, rede e recuperação.
- O código de infraestrutura é verificado no nível do modelo, então recursos implantados por um blueprint da VCA não devem gerar apontamentos. Se gerarem, queremos saber.
- O consultor nunca escreve código de infraestrutura, então nada escrito à mão pode escapar dessa revisão.
Segurança que você pode acompanhar
- Execute uma verificação de postura de segurança em cada nuvem e receba uma pontuação, uma tendência e cada controle, aprovado ou reprovado.
- Cada apontamento é atribuído a um blueprint da VCA, à base da sua conta ou a recursos que você mesmo criou, para que a pessoa certa corrija o problema certo.
- Aceitar um risco é uma decisão registrada, não um jeito de esconder um apontamento. Os relatórios de conformidade incluem os riscos aceitos e a justificativa.
Seus dados continuam seus
- Os dados de cada cliente são isolados e mantidos separados dos de todos os outros clientes.
- Membros da equipe só entram por convite. Não há diretório de empresas, então ninguém pode descobrir seu espaço de trabalho.
- Acesso baseado em funções, MFA e um log de atividades que ninguém pode editar nem excluir, nem mesmo os administradores.
O que não afirmamos
Os blueprints são projetados como bons pontos de partida para estruturas como HIPAA, PCI-DSS e SOC 2, e a plataforma mostra como seu ambiente implantado se compara a elas. Implantar um blueprint não torna sua organização conforme por si só: isso depende de como você opera e do que o seu auditor conclui. Não diremos o contrário, e o consultor também não.
Coloque sua equipe de segurança para testar.
Clientes do acesso antecipado têm contato direto com as pessoas que projetaram esses controles. Traga suas perguntas mais difíceis.