Lo diseñamos como lo querría un responsable de seguridad.
Uno de nuestros fundadores ha dedicado su carrera a la ciberseguridad, el riesgo y el cumplimiento. Estos son los controles sin los que no lanzaríamos el producto, empezando por cómo se gobierna la IA.
Una IA que puedes gobernar, no solo en la que confiar.
Cada petición al asesor pasa por dos capas de reglas antes de que la IA la vea. Una la controlas tú. La otra no la puede desactivar nadie, ni siquiera nosotros desde dentro del producto.
La política de tu organización
Definida por tus administradores, por encima del mínimo de la plataforma
- Exigir aprobación para cada despliegue
- Permitir solo planos certificados
- Dejar que el asesor abra pantallas, o que solo explique
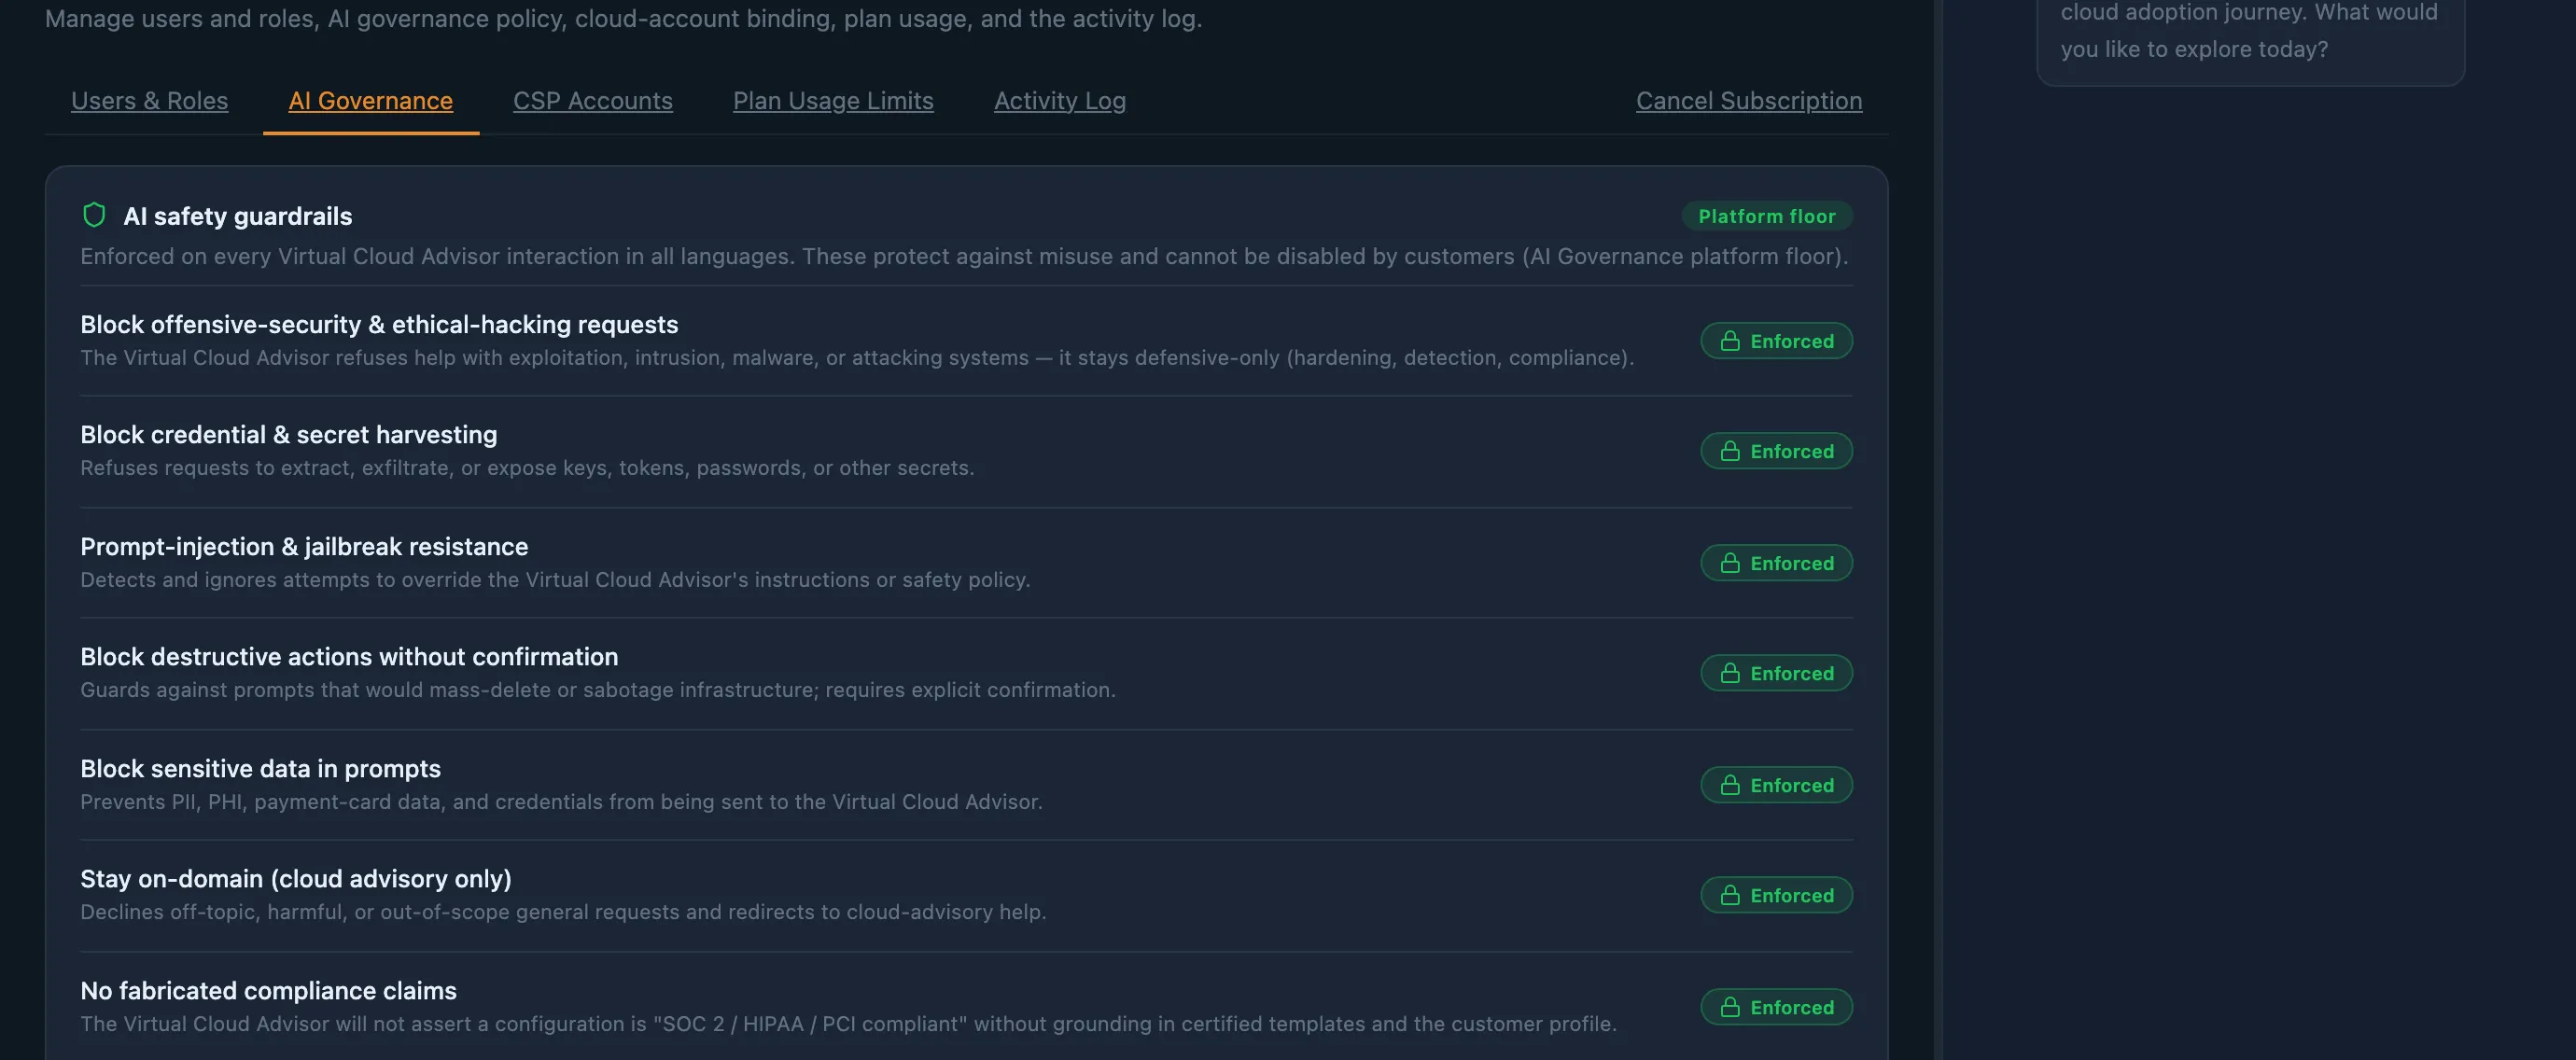
Mínimo de la plataforma
Siempre activo, en todos los idiomas y para todos los clientes. No se puede rebajar.
- Se niega a ayudar a atacar sistemas
- Se niega a obtener credenciales o secretos
- Resiste la inyección de instrucciones y los jailbreaks
- Bloquea datos personales, de salud y de pago
- Nunca afirma un cumplimiento sin fundamento
- Nunca escribe código de infraestructura
- Se limita al asesoramiento en la nube
¿Puede la IA actuar por su cuenta?
- No. Propone; una persona pulsa el botón.
- Puede abrir una pantalla con filtros aplicados o descargar un informe que ya podías exportar.
- No puede desplegar, aprobar, eliminar ni cambiar la facturación, los roles, la MFA o su propia configuración. La plataforma se niega, lo pida quien lo pida.
- Actúa dentro de tus permisos. Si tú no podrías hacerlo a mano, el asesor tampoco.
¿Qué pasa con nuestros datos?
- Los datos personales, de salud, de tarjetas de pago y las credenciales se bloquean antes de llegar a la IA.
- Las conversaciones se quedan dentro del espacio de trabajo aislado de tu organización.
- El texto completo de las peticiones y respuestas de la IA no se guarda en los registros del sistema.
- Tus conversaciones no se usan para entrenar modelos de IA externos sin tu consentimiento explícito.
¿Podemos ver lo que hizo?
- Cada acción del asesor, y cada petición que rechaza, queda en un registro de auditoría que nadie puede editar ni borrar.
- Las acciones realizadas al aceptar una sugerencia se marcan como «asistidas por el asesor», junto con quién las aprobó.
- Las sugerencias tienen un límite por conversación y por organización, para que un bucle descontrolado no pueda actuar a gran escala.
¿Podemos fiarnos de sus respuestas?
- Las recomendaciones incluyen su razonamiento, un nivel de coincidencia y un costo estimado expresado como rango.
- No dirá que una configuración «cumple HIPAA» o «cumple SOC 2» si no se basa en un plano certificado y en tu perfil.
- Los ahorros solo se calculan con cifras que tú has introducido; nunca se inventan.
Las reglas no son una promesa en una web. Están en pantalla.
Tus administradores pueden leer cada regla de la plataforma en Configuración → Gobernanza de la IA, marcada como aplicada, y activar o desactivar vuestras propias políticas. Si desactivas «el asesor puede actuar en pantallas», el asesor explica cada paso y tu equipo lo ejecuta.
Tu cuenta, tus llaves
- No almacenamos tus credenciales de nube. Creas en tu propia cuenta un rol que la plataforma asume para cada tarea, y puedes revocarlo cuando quieras.
- Demuestras que una cuenta es tuya antes de poder desplegar en ella, y se vuelve a verificar en el momento del despliegue.
- Tu cuenta de administración (raíz) nunca es destino de un despliegue, esté como esté configurada. Las cargas van a cuentas miembro.
Nada cambia sin un plan y una segunda persona
- Cada despliegue genera primero un plan. Ves exactamente qué se creará, cambiará o eliminará.
- Cada plan pasa un análisis automático de seguridad de la infraestructura antes de poder aprobarse, y los planes caducan en lugar de quedarse esperando indefinidamente.
- Quien envía un despliegue no puede aprobarlo. Eliminar un entorno pasa por el mismo control de aprobación.
- La anulación excepcional por un administrador, para cuando el único aprobador se ha ido, exige un motivo por escrito, queda registrada y se rechaza si otra persona pudiera aprobar.
Solo se despliegan planos certificados
- Los planos deben cumplir nuestra arquitectura de referencia: un conjunto de controles, independiente de la nube, para identidad, registros, cifrado, redes y recuperación.
- El código de infraestructura se analiza a nivel de plantilla, así que los recursos que despliega un plano de VCA no deberían generar ningún hallazgo. Si alguna vez ocurre, queremos saberlo.
- El asesor nunca escribe código de infraestructura, así que nada escrito a mano puede saltarse esa revisión.
Seguridad que puedes seguir vigilando
- Ejecuta un análisis de postura de seguridad en cada nube y ve una puntuación, una tendencia y cada comprobación, tanto las que pasan como las que fallan.
- Cada hallazgo se atribuye a un plano de VCA, a la base de tu cuenta o a recursos que creaste tú, para que lo corrija la persona adecuada.
- Aceptar un riesgo es una decisión registrada, no una forma de ocultar un hallazgo. Los informes de cumplimiento incluyen los riesgos aceptados y el motivo.
Tus datos siguen siendo tuyos
- Los datos de cada cliente se mantienen aislados, separados de los de cualquier otro cliente.
- Los miembros del equipo solo se unen por invitación. No hay directorio de empresas, así que nadie puede encontrar tu espacio de trabajo.
- Acceso basado en roles, MFA y un registro de actividad que nadie puede editar ni borrar, ni siquiera los administradores.
Lo que no afirmamos
Los planos están diseñados como puntos de partida sólidos para marcos como HIPAA, PCI-DSS y SOC 2, y la plataforma te muestra cómo se mide tu entorno desplegado frente a ellos. Desplegar un plano no hace que tu organización cumpla por sí solo: eso depende de cómo lo operes y de lo que concluya tu auditor. No te diremos lo contrario, y el asesor tampoco.
Que tu equipo de seguridad lo ponga a prueba.
Los clientes de acceso anticipado tienen contacto directo con quienes diseñaron estos controles. Trae tus preguntas más difíciles.